WordPress-Sicherheit 2026: Warum selbst der beste Schutz versagen kann – und die SEO Booster Suite AI bei der Früherkennung hilft.
Cybersicherheit: Eine Firewall ist installiert, sämtliche WordPress-Updates sind eingespielt, sichere Passwörter und eine Zwei-Faktor-Authentifizierung schützen die Benutzerkonten. Eigentlich müsste die Webseite damit sicher sein. Doch die jüngsten PHP-Sicherheitslücken und die schwerwiegenden WordPress-Sicherheitsprobleme der vergangenen Wochen beweisen, dass selbst gut geschützte Internetseiten gefährdet sein können. Entscheidend ist deshalb nicht nur, Angriffe zu verhindern, sondern mögliche Manipulationen möglichst schnell zu entdecken. Genau dafür wurde die SEO Booster Suite AI entwickelt.
Die gefährliche Illusion einer vollständig sicheren Webseite
Wer eine WordPress-Webseite betreibt, möchte verständlicherweise alles tun, um Hackerangriffe, Schadsoftware und unberechtigte Zugriffe zu verhindern.
Deshalb werden Sicherheitsplugins installiert, Firewalls eingerichtet, automatische Updates aktiviert und Administratorzugänge zusätzlich abgesichert.
Das sind wichtige und notwendige Schutzmaßnahmen.
Doch es gibt ein Problem, das selbst die beste Sicherheitssoftware nicht vollständig lösen kann: Was passiert, wenn die Sicherheitslücke nicht in der eigenen Konfiguration liegt, sondern in WordPress selbst, einem verwendeten Plugin oder sogar in der Programmiersprache PHP?
Genau diese Situation haben die vergangenen Wochen eindrucksvoll vor Augen geführt.
Am 17. September 2026 veröffentlichte WordPress die Version 7.1.1 mit elf Sicherheitskorrekturen. Bereits am 22. September folgte mit WordPress 7.1.2 die Behebung einer kritischen Sicherheitslücke, die unter bestimmten Voraussetzungen sogar die Ausführung fremden Programmcodes ermöglichen konnte.
Am 6. Oktober erschien WordPress 7.1.3 mit weiteren sieben Sicherheitskorrekturen.
Und am 21. Oktober 2026 folgte die nächste Hiobsbotschaft: Zwei kritische Sicherheitslücken direkt in PHP, der technischen Grundlage zahlreicher Webseiten und Content-Management-Systeme.

Die PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619 wurden mit einem Schweregrad von jeweils 9,2 nach CVSS 4.0 bewertet. Unter bestimmten Voraussetzungen ermöglichten sie die Ausführung fremden Programmcodes ohne vorherige Anmeldung.
Das zeigt, wie unterschiedlich die Ursachen möglicher Angriffe sein können.
Eine perfekt konfigurierte WordPress-Firewall kann nicht garantieren, dass ein Angriff über eine Sicherheitslücke in der darunterliegenden Serverumgebung verhindert wird.
Und genau deshalb darf sich moderne WordPress-Sicherheit nicht ausschließlich auf die Abwehr von Angriffen beschränken.
ALL-INKL warnt: Auch nach Sicherheitsupdates müssen Webseiten überprüft werden
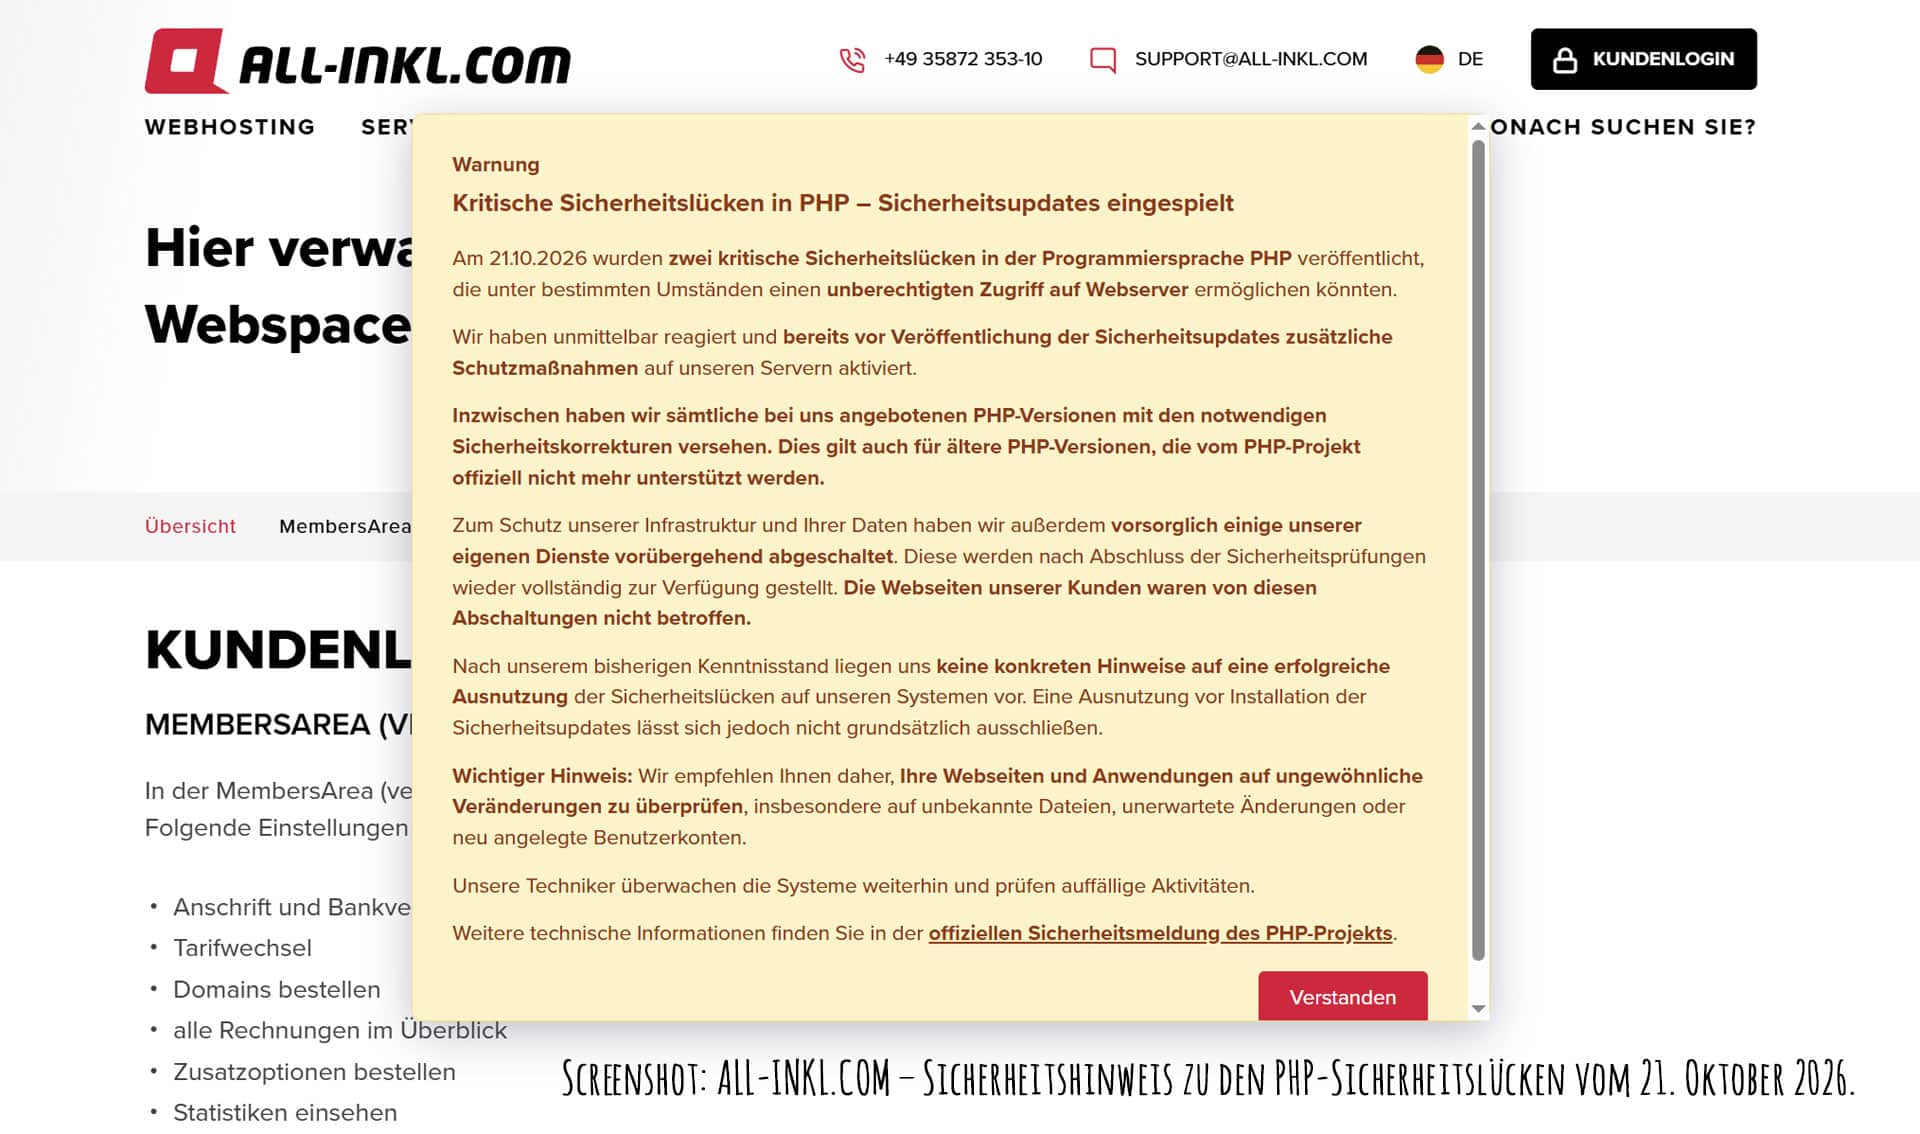
Der bekannte deutsche Webhosting-Anbieter ALL-INKL.COM reagierte auf die kritischen PHP-Sicherheitslücken vom 21. Oktober mit zusätzlichen Schutzmaßnahmen und Sicherheitsupdates.
Nach eigenen Angaben wurden alle angebotenen PHP-Versionen entsprechend abgesichert, einschließlich älterer Versionen, die vom PHP-Projekt offiziell nicht mehr unterstützt werden.
Obwohl dem Hosting-Anbieter keine konkreten Hinweise auf eine erfolgreiche Ausnutzung der Sicherheitslücken auf seinen Systemen vorlagen, konnte er entsprechende Angriffe vor der Installation der Updates nicht grundsätzlich ausschließen.
Deshalb empfahl ALL-INKL seinen Kunden ausdrücklich, ihre Webseiten auf ungewöhnliche Veränderungen zu überprüfen.
Gemeint sind insbesondere unbekannte Dateien, unerwartete Änderungen an vorhandenen Dateien und neu angelegte Benutzerkonten.
Diese Empfehlung ist von entscheidender Bedeutung.
Denn das Einspielen eines Sicherheitsupdates verhindert zwar die weitere Ausnutzung der behobenen Schwachstelle, entfernt aber nicht automatisch Schadsoftware, die möglicherweise zuvor eingeschleust wurde.
Ein Angreifer könnte bereits eine versteckte Hintertür installiert haben, über die er weiterhin Zugriff auf die Webseite besitzt.
Die Sicherheitslücke ist dann geschlossen – aber der Angreifer möglicherweise noch immer im System.
Einen ausführlichen journalistischen Hintergrundbericht zu den aktuellen PHP-Sicherheitslücken und der Warnung des Hosting-Anbieters bietet das Mittelrhein Tageblatt: PHP-Sicherheitslücken 2026 – ALL-INKL warnt vor Angriffen.

Warum eine Firewall allein nicht ausreicht
Klassische Sicherheitslösungen versuchen unter anderem, gefährliche Zugriffe zu blockieren, bekannte Angriffsmuster zu erkennen und unberechtigte Anmeldungen zu verhindern.
Diese Maßnahmen sind unverzichtbar.
Allerdings müssen sich Schutzsysteme auf bekannte Bedrohungen, technische Regeln und erkennbare Verhaltensmuster stützen.
Wird eine bislang unbekannte Sicherheitslücke ausgenutzt, können vorhandene Schutzmechanismen unter bestimmten Umständen umgangen werden.
Das gilt insbesondere dann, wenn sich die Schwachstelle außerhalb des Bereichs befindet, den ein WordPress-Sicherheitsplugin überhaupt kontrollieren kann.
Ein erfolgreicher Angreifer muss seine Manipulationen anschließend keineswegs sofort sichtbar machen.
Er kann beispielsweise eine unauffällige PHP-Datei hinterlegen, eine vorhandene Programmdatei verändern oder zusätzliche Zugriffsrechte schaffen.
Für den Webseitenbesucher bleibt möglicherweise alles unverändert.
Die Startseite funktioniert, Beiträge werden angezeigt und auch der Onlineshop arbeitet scheinbar problemlos.
Im Hintergrund kann dennoch längst eine sogenannte Backdoor existieren.
Wer sich ausschließlich darauf verlässt, dass seine Webseite normal funktioniert und die Firewall keine Warnungen anzeigt, könnte einen erfolgreichen Angriff deshalb übersehen.

Ein Angriff, den niemand bemerkt, kann schwerwiegendere Folgen haben als ein frühzeitig erkannter Sicherheitsvorfall.
Die entscheidende Frage lautet: Wie schnell wird ein Angriff entdeckt?
Stellen wir uns zwei typische Situationen vor.
Im ersten Fall gelingt es einem Angreifer, am Montag eine schädliche Datei in einer WordPress-Installation zu platzieren.
Eine Überwachung erkennt die verdächtige Veränderung zeitnah und informiert den Webseitenbetreiber. Dieser kann reagieren, den Vorfall untersuchen und gegebenenfalls auf eine saubere Datensicherung zurückgreifen.
Im zweiten Fall gelingt derselbe Angriff, bleibt jedoch vier Wochen lang unbemerkt.
Während dieser Zeit werden regelmäßig neue Backups erstellt. Die ursprünglichen sauberen Sicherungen werden möglicherweise bereits durch neuere Versionen ersetzt.
Als der Angriff schließlich entdeckt wird, enthalten unter Umständen sämtliche noch verfügbaren Backups bereits die eingeschleuste Schadsoftware.
Das bedeutet nicht zwangsläufig, dass eine Wiederherstellung unmöglich ist. Sie wird jedoch erheblich schwieriger. Die Realität zeigte in der Vergangenheit, dass es nahezu unmöglich sein kann, eine kompromittierte Installation wieder zu 100% zu bereinigen. Dieses bestätigte mir vor wenigen Tagen einer der Viren- und Sicherheitsexperten von ALL-INKL telefonisch.
Hinzu kommt, dass während eines unbemerkten Angriffs weitere Veränderungen vorgenommen werden können.
Genau deshalb ist die möglichst schnelle Erkennung von Schadsoftware ein zentraler Bestandteil eines wirksamen WordPress-Sicherheitskonzeptes.

Aus der Praxis: Eine versteckte Webshell blieb zunächst unentdeckt
Dass dieses Risiko keineswegs nur theoretischer Natur ist, zeigt ein tatsächlicher Sicherheitsvorfall aus unserer Arbeit als WordPress- und SEO-Agentur.
Bei einer kompromittierten Kundenwebseite wurde eine versteckte Webshell innerhalb eines vermeintlich harmlosen Plugins entdeckt.
Diese Schadsoftware ermöglichte unter anderem das Lesen, Verändern und Löschen von Dateien sowie das Ausführen von Befehlen auf dem Server.
Besonders bemerkenswert: Der automatische Virenscanner des Hosting-Anbieters hatte zunächst andere Schadsoftware erkannt, die versteckte Webshell jedoch übersehen.
Erst eine zusätzliche manuelle Untersuchung brachte die Hintertür ans Licht.
Außerdem fanden sich ungewöhnliche Verzeichnisse, weitere verdächtige Dateien und eine unerwartete Änderung der WordPress-Permalink-Struktur.
Die Analyse der vorhandenen Daten zeigte, dass sich die Webshell bereits mehrere Tage vor der eigentlichen Schadsoftwarewarnung auf der Webseite befunden hatte.
Die betroffene Installation war damals noch nicht mit unserer SEO Booster Suite ausgestattet.
Der Fall zeigt aber sehr anschaulich, welche Bedeutung einer zusätzlichen Überwachung von Datei- und Verzeichnisänderungen zukommt.
Eine solche Überwachung muss nämlich nicht zwingend bereits wissen, ob eine neu angelegte Datei tatsächlich Schadsoftware enthält.
Schon die Tatsache, dass plötzlich eine unbekannte PHP-Datei oder ein neues Verzeichnis auftaucht, kann Anlass für eine Sicherheitsprüfung sein.
Den vollständigen Vorfall haben wir in unserer WordPress-Sicherheitsvorfall Case-Study dokumentiert.
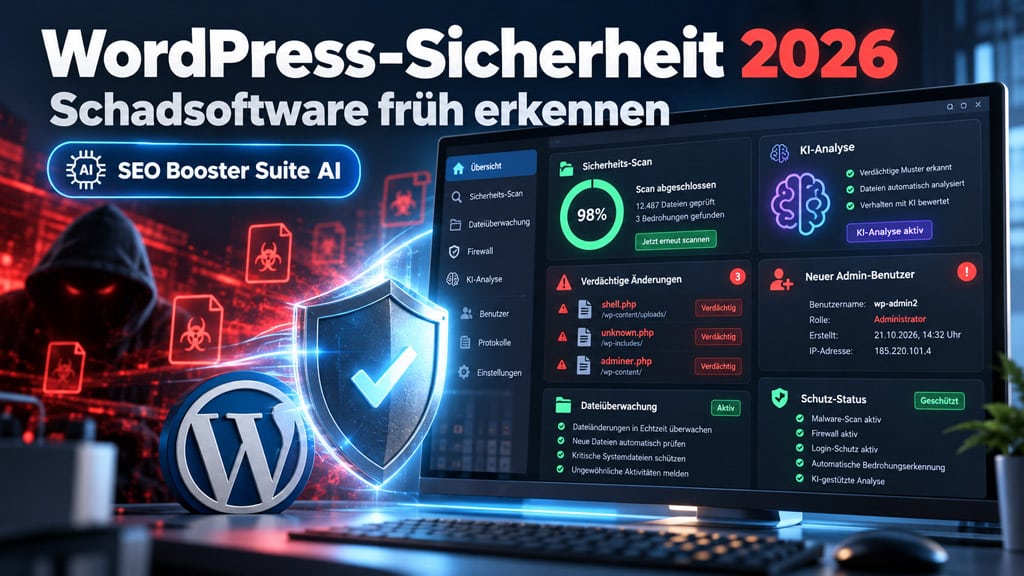
SEO Booster Suite AI: WordPress-Sicherheitsüberwachung mit künstlicher Intelligenz
Genau an diesem Punkt setzt unsere SEO Booster Suite AI an.
Die von Korsten Media & Digital Solutions entwickelte WordPress-Erweiterung verfolgt einen wichtigen zusätzlichen Sicherheitsansatz:
Nicht ausschließlich die Verhinderung eines Angriffs steht im Mittelpunkt, sondern auch die möglichst frühzeitige Entdeckung ungewöhnlicher Veränderungen innerhalb einer WordPress-Installation.
Die Suite überwacht sicherheitsrelevante Bereiche, erkennt Auffälligkeiten und kann bei entsprechenden Ereignissen automatisch Sicherheitsmeldungen verschicken.
Mit der AI-Variante kommt eine weitere wichtige Funktion hinzu: Verdächtige Funde können mithilfe künstlicher Intelligenz analysiert und verständlich eingeordnet werden.
Damit unterstützt die Software genau jene Sicherheitskontrollen, die Hosting-Anbieter wie ALL-INKL ihren Kunden nach den aktuellen PHP-Sicherheitsvorfällen ausdrücklich empfehlen.
Die wichtigsten Sicherheitsfunktionen der SEO Booster Suite AI
1. Datei- und Verzeichnisüberwachung
Die Suite überwacht relevante Bereiche der WordPress-Installation auf ungewöhnliche Veränderungen. Neu auftauchende Dateien, verdächtige Verzeichnisse und Änderungen an überwachten Dateien können als Sicherheitsereignisse erkannt und gemeldet werden.
2. Umfassender Sicherheits-Tiefenscan
Mit dem Sicherheits-Tiefenscan lassen sich WordPress-Dateien auf Auffälligkeiten, manipulierten Programmcode, bekannte Schadsoftwaremuster, Webshells und mögliche Hintertüren untersuchen.
Dabei werden unter anderem Integritätsprüfungen und spezielle Erkennungsverfahren eingesetzt, um verdächtige Dateien aufzuspüren.
3. KI-gestützte Analyse verdächtiger Dateien
Nicht jede ungewöhnliche Datei ist automatisch gefährlich.
Deshalb ermöglicht die SEO Booster Suite AI eine zusätzliche Untersuchung auffälliger Funde durch künstliche Intelligenz.
Die KI hilft dabei, verdächtigen Programmcode einzuordnen, mögliche Angriffsmuster zu erkennen und die Ergebnisse verständlich zu erklären.
So müssen Webseitenbetreiber nicht selbst komplizierten PHP-Code analysieren.
4. Überwachung von Administratoren und Benutzerrechten
Unbekannte Administratoren und unerwartete Veränderungen an privilegierten Benutzerkonten gehören zu den besonders kritischen Sicherheitsereignissen.
Die Suite unterstützt die Überwachung entsprechender administrativer Veränderungen und kann bei Auffälligkeiten warnen.
5. Automatische Sicherheitsbenachrichtigungen
Bei erkannten sicherheitsrelevanten Veränderungen können automatisch E-Mail-Benachrichtigungen verschickt werden.
Damit muss der Webseitenbetreiber nicht ständig selbst die WordPress-Verzeichnisse kontrollieren oder manuell nach verdächtigen Dateien suchen.
6. Schutz wichtiger WordPress-Einstellungen
Die Suite enthält zusätzliche Schutz- und Überwachungsfunktionen für sicherheitsrelevante Einstellungen, darunter den Schutz der Permalink-Struktur vor ungewollten Veränderungen und weitere Funktionen zur Absicherung administrativer Bereiche.
7. Kombination mit bestehenden Sicherheitslösungen
Die SEO Booster Suite AI ist nicht darauf angewiesen, andere Sicherheitsplugins vollständig zu ersetzen.
Sie kann bestehende Schutzlösungen ergänzen und zusätzliche Überwachungs- und Analysefunktionen bereitstellen.
Dadurch entsteht ein mehrschichtiges Sicherheitskonzept aus Prävention, Erkennung, Benachrichtigung und anschließender Prüfung.

Warum die KI-Unterstützung für normale Webseitenbetreiber besonders wertvoll ist
Ein erfahrener PHP-Entwickler kann sich verdächtigen Programmcode ansehen, dessen Funktion analysieren und beurteilen, ob eine Datei möglicherweise schädlich ist.
Aber wie soll das ein Handwerksbetrieb, ein kleiner Onlineshop, ein Blogger oder der Betreiber einer Vereinswebseite leisten?
Die allermeisten Menschen, die WordPress verwenden, besitzen keine entsprechenden Programmierkenntnisse.
Selbst wenn eine Sicherheitssoftware eine verdächtige Datei meldet, stellt sich sofort die nächste Frage:
Ist diese Datei tatsächlich gefährlich? Gehört sie zu WordPress? Stammt sie von einem Plugin? Oder wurde sie von einem Angreifer eingeschleust?
Hier liegt einer der wesentlichen Vorteile der SEO Booster Suite AI.
Die Suite erkennt Auffälligkeiten mithilfe ihrer Sicherheitsfunktionen. Die integrierbare KI-Analyse unterstützt anschließend bei der Bewertung und erklärt die möglichen Risiken in verständlicher Sprache.
Der Webseitenbetreiber erhält damit nicht nur eine technische Meldung, sondern zusätzliche Informationen, die ihm die Entscheidung über die nächsten Schritte erleichtern.
Die künstliche Intelligenz ersetzt dabei keine professionelle forensische Untersuchung und kann wie jede automatisierte Analyse Fehler machen.
Sie kann jedoch den Aufwand für die erste Einordnung erheblich verringern.
Für die KI-Analyse wird ein eigener API-Schlüssel eines unterstützten Anbieters benötigt. Die Kosten der API-Nutzung sind nicht im Lizenzpreis enthalten.
Früherkennung kann verhindern, dass alle Backups unbrauchbar werden
Eine regelmäßige Datensicherung gehört zu den wichtigsten Grundlagen jeder professionell betriebenen Webseite.
Doch Backups allein lösen das Problem eines unentdeckten Angriffs nicht.
Wird eine Webseite bereits seit mehreren Wochen unbemerkt manipuliert, können auch zahlreiche nachträglich erstellte Sicherungen kompromittiert sein.
Wer frühzeitig auf eine ungewöhnliche Veränderung aufmerksam wird, hat dagegen bessere Chancen, den Vorfall zeitlich einzugrenzen und einen geeigneten Wiederherstellungspunkt zu finden.
Das kann im Ernstfall nicht nur viel Arbeitszeit sparen, sondern auch entscheidend für die Wiederherstellung wichtiger Daten sein.
Gerade Onlineshops und geschäftlich genutzte Webseiten können durch längere Ausfallzeiten oder eine aufwendige Wiederherstellung erhebliche wirtschaftliche Schäden erleiden.
Deshalb gehören Datensicherungen und Sicherheitsüberwachung untrennbar zusammen.
Die SEO Booster Suite AI unterstützt insbesondere den wichtigen Teil der Früherkennung, während unabhängig davon weiterhin zuverlässige, extern gespeicherte Backups notwendig bleiben.
SEO Booster Suite AI: Mehr als nur ein weiteres Sicherheitsplugin
Die SEO Booster Suite AI beschränkt sich nicht ausschließlich auf die Sicherheitsüberwachung.
Sie ist als umfassende Erweiterung für WordPress entwickelt worden, die zahlreiche Aufgaben der täglichen Webseitenverwaltung vereinfacht und verschiedene zusätzliche Funktionen in einer gemeinsamen Benutzeroberfläche zusammenführt.
Neben der Sicherheit bietet die Suite unter anderem Werkzeuge zur Systemdiagnose, Optimierung, Administration, Verwaltung von Weiterleitungen sowie zur individuellen Gestaltung des WordPress-Backends.
Dadurch können je nach bisheriger Installation mehrere einzelne Plugins und Verwaltungswerkzeuge entbehrlich werden.
Ein weiterer Vorteil besteht in der übersichtlichen Zusammenführung vieler Funktionen, die Webseitenbetreiber sonst an unterschiedlichen Stellen suchen und konfigurieren müssen.
Die Suite richtet sich deshalb nicht nur an erfahrene WordPress-Administratoren, sondern insbesondere auch an Selbstständige, Unternehmen, Agenturen und Webseitenbetreiber, die ihre Installation komfortabler verwalten möchten.
Die Lizenzmodelle reichen von einzelnen WordPress-Webseiten bis zu umfangreichen Agenturinstallationen mit zahlreichen Kundenprojekten.
Fazit: Der beste Schutz nützt wenig, wenn ein erfolgreicher Angriff unbemerkt bleibt
Die Sicherheitsvorfälle der vergangenen Wochen haben eine wichtige Erkenntnis bestätigt:
Es gibt keinen absoluten Schutz vor sämtlichen Hackerangriffen.
Selbst eine regelmäßig aktualisierte und sorgfältig abgesicherte WordPress-Webseite kann gefährdet sein, wenn eine neue Sicherheitslücke in WordPress, einem Plugin oder der zugrunde liegenden PHP-Umgebung entdeckt wird.
Deshalb wäre es falsch, ausschließlich darauf zu vertrauen, dass eine installierte Firewall sämtliche Angriffe verhindern kann.
Ein wirksames Sicherheitskonzept braucht mehrere Schutzebenen.
Dazu gehören aktuelle Softwareversionen, sichere Zugänge, geeignete Schutzmaßnahmen, zuverlässige Backups und eine möglichst kontinuierliche Überwachung ungewöhnlicher Veränderungen.
Die entscheidende Frage lautet nicht nur, ob ein Angreifer in eine Webseite eindringen kann. Sondern auch, wie schnell ein möglicher Einbruch entdeckt wird.
Genau hier setzt die SEO Booster Suite AI an.
Durch Datei- und Verzeichnisüberwachung, Sicherheits-Tiefenscans, automatische Warnmeldungen und KI-gestützte Analysen unterstützt sie Webseitenbetreiber dabei, verdächtige Veränderungen frühzeitig zu entdecken und besser einzuordnen.
Damit bietet sie eine zusätzliche Sicherheitsebene, die klassische Präventionsmaßnahmen sinnvoll ergänzen kann.
Eine Garantie, jeden Angriff zu erkennen oder zu verhindern, gibt es auch hier nicht. Doch die Chancen, auf auffällige Manipulationen früher reagieren zu können, lassen sich durch eine entsprechende Überwachung verbessern.
Denn ein erfolgreicher Hackerangriff ist bereits schlimm genug. Wenn er jedoch wochenlang unbemerkt bleibt, können die Folgen erheblich schwerwiegender werden.
Jetzt die SEO Booster Suite AI kennenlernen
Schütze Deine WordPress-Webseite nicht nur gegen bekannte Angriffe. Sorge auch dafür, dass ungewöhnliche Veränderungen möglichst schnell auffallen.
Entdecke die Vorteile der SEO Booster Suite AI und erfahre, wie moderne Sicherheitsüberwachung, künstliche Intelligenz und komfortable WordPress-Verwaltung zusammenarbeiten.
SEO Booster Suite AI – Dein WordPress. Nur besser. Und sicherer.
Quellen und weiterführende Informationen
PHP-Projekt – Offizielle Sicherheitsmeldungen vom Oktober 2026, ALL-INKL.COM – Informationen zu den kritischen PHP-Sicherheitslücken, WordPress.org – Sicherheitsupdate 7.1.1 vom 17. September 2026, WordPress.org – Kritisches Sicherheitsupdate 7.1.2 vom 22. September 2026, WordPress.org – Sicherheitsupdate 7.1.3 vom 6. Oktober 2026, Mittelrhein Tageblatt – PHP-Sicherheitslücken 2026: ALL-INKL warnt vor Angriffen, SEO Booster – Dokumentierter WordPress-Sicherheitsvorfall
Korsten Media & Digital Solutions – 27. Oktober 2026
